软件

产品


收到函的那种感觉,干过IT的都懂。法务转过来一封PDF,抬头是某CAD厂商或者它的代理律所,措辞客气但底下压着刀子,说“发现贵司存在未经授权使用”,要求你填一张表,报安装数量、使用时长、买了多少套。你脑子里的第一反应往往是:赶紧把没授权的卸了,把桌面清干净,先把“现状”处理掉再说。
这个动作在有取证资质的鉴定面前,基本等于自爆。
海南有个建筑公司,法院上门做证据保全,他们让员工把电脑里的Tekla删了,觉得删了就查不到了。结果法院在四台机器里查出了六套Tekla的删除记录,安装日志、卸载日志、注册表残留、用户目录下的缓存,一样没跑掉。删除这个动作本身被单独拎出来评价,最后判了六十万出头。更狠的是最高法指导性案例279号那个案子,直接断电对抗保全,法院把13套推定成22套,赔偿从六十万跳到了271万。北京还有一家建筑设计咨询公司,证据保全过程中让员工持续删软件,被认定毁灭重要证据,顶格罚了一百万,赔偿另算。
所以原理先搞清楚:CAD软件“卸载”不等于“消失”。安装目录清了,注册表里的Install/Uninstall键值还在;用户配置文件、临时目录的残留还在;如果你有域控或者终端管理软件,集中的软件清单记录早就留底了。更关键的是,厂商那边的日志你删不掉——SolidNetWork License Manager的lmgrd.log默认躺在C:\Program Files (x86)\SOLIDWORKS Corp\SolidNetWork License Manager\下面,每一次签出签入都有记录,你重启一下SNL服务,本地的日志可能就断片了,但厂商手里如果有远程探测的时间线,你这边拿不出对应的东西,事情就从“可能超装”变成“无法解释”。达索那边更不讲道理,DSLS许可证服务器在跑的时候会生成硬件指纹,.CATPart文件头里嵌着创建者的许可证信息和工作站标识,你发给主机厂的装配体里就藏着底稿,达索甚至不用直接查你,查主机厂PLM系统的导入日志就够了。
函件本身不区分场景,但你的核查必须分。第一种情况最常见:东西是买的,但台账是散的。 采购那边的合同台账上写着SolidWorks 40套浮动,IT用扫描工具拉出来52台装了,业务说每天真正在用的账号又是另一组数字。这三个数对不上,你拿什么去填对方那张表?浮动池的并发峰值和Named User的分配数压根儿是两回事,把安装量当成使用量去报,等于自己给自己加罪名。先把IT从许可服务器导出的按用户、按设备、按模块的签出记录,采购的合同授权类型和有效期,业务确认的实际上机人员,三张表铺在一张桌子上对。对不上的地方标出来,别急着解释,标出来交给法务。
第二种情况更阴:设备早就没人用了,软件还在,许可记录还在。 离职员工的工位没重装,转岗的人电脑里旧版NX没清,测试机上挂着过期的激活码。这些设备在IT的扫描清单上算“安装”,在厂商的稽查逻辑里算“未授权使用的证据”。你不一定要立刻卸,但必须先把清单拉出来,把已确认在用、已确认停用、待确认三类分开。停用的设备封存,别让人再去开机触发新的签出;在用的设备核对合同覆盖;待确认的交给业务和法务去判断性质。一锅端地“全卸了”和一根手指都不动,犯的是同一个错误:用动作代替事实。
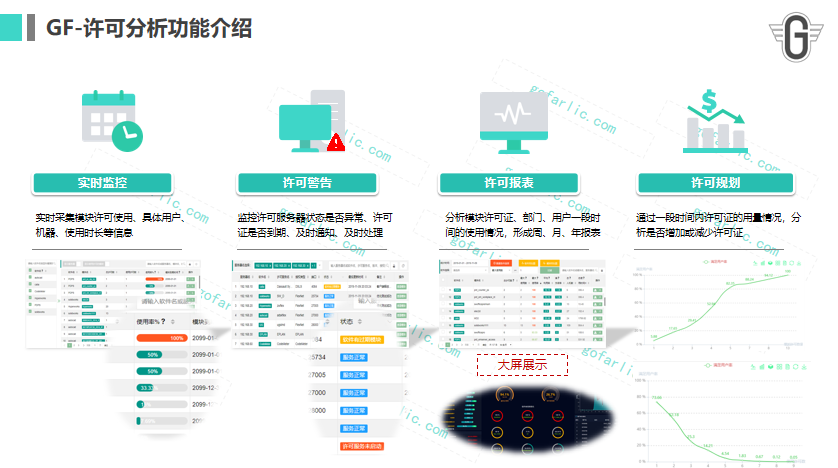
第三种情况是外包和个人设备,这玩意儿最容易被漏掉,也最容易被对方拿来压价。外包团队自带笔记本连VPN进来,装没装CAD、用的是谁的许可、连的是哪个服务器,IT未必全知道。VDI模板机克隆出二十个实例,每一个都可能独立去许可服务器要token,平时并发看着不高,评审前那几个人一开机就冲顶。核查的时候把VPN接入日志、VDI实例清单、共用工位排班表拉出来,跟许可服务器的签出记录对时间戳。对不上的那些会话,就是你要在谈判桌上解释的东西。
具体怎么收口,说一家厂的操作。做非标设备的,NX和SolidWorks两边同时收到了合规沟通。IT先把SNL的lmgrd.log和FlexNet的签出记录原样拷出来,打了时间戳和哈希,没重启服务,也没让任何人碰许可服务器。然后拉安装清单:NX合同11套,实际19台;SolidWorks合同40套浮动,实际52台。多出来的NX有八台,五台是离职或转岗留下的,电脑没重装,账号早就不用了;SolidWorks那边查下去,三个外包团队的工位用的是同一台共用机的克隆镜像,每个镜像独立装了软件指向同一个许可服务器,平时没人管,每周三下午结构评审前集中开机抢token。他们没有先卸,先把这五台设备和三个镜像的清单、日志、快照归拢,交给法务和采购。谈的结果是另一回事,但至少交出去的东西,对方拿同一份日志来对也对得上。核查的终点不是“我卸了多少”,是“我手里有一份能跟对方日志对上的底稿”,而且这份底稿的版本、来源、时间都有人认账。
 技术文档
 推荐好文


 155-2731-8020