软件

产品

审计通知函到了,要求30天内提供某CAE软件近两年的部署清单、使用记录、授权凭证和整改说明。IT那边通宵导终端数据,采购翻合同箱底,研发挨个问谁还在用——两周过去,三方数还是对不上。最后只能坐下来谈和解,补购加罚金一次掏掉小几十万。这种局面的根源不是缺材料,是平时就没有一套能随时调取的软件资产机制——audit真正考验的不是“资料齐不齐”,是“你到底有没有在管”。
原厂audit不是突发打击,是对你日常治理质量的集中检验。它的底层逻辑很直白:
所以audit压力的根源是管理缺口,不是文档缺口。缺口不补,通知函迟早再来。
台账和现场对不上。 采购记录说买了18个,终端上一数装了26台——多出来的怎么解释?没记录、没人负责,audit官就按他的逻辑认定超范围使用。
授权边界说不清。 知道“有授权”,但说不清版本、并发限制、borrow规则、适用对象。比如某CAE软件是网络浮动还是named user、dysmp能不能当通用HPC pack用——边界一含糊,合规判断就是空中楼阁。
离职账号不回收。 挂空的license、未注销的SaaS账号,audit一查一个准,还顺手把“管理失职”坐实了。
整改不留痕。 之前发现过问题、处理过,但没记录。audit问“上次那个异常IP怎么处理的”,答不上来——做过的事不算数,等于没做。
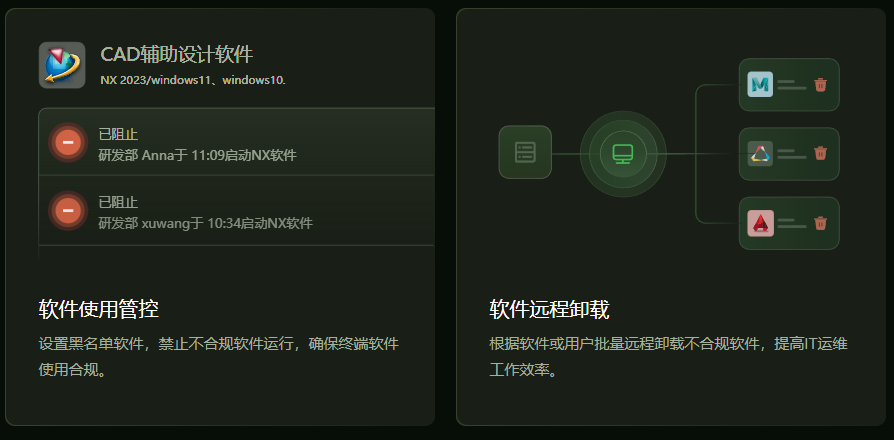
闭环跑顺之后,靠脚本撑不住就上工具——像格发这类SAM工具把盘点、授权核对、使用监控、证据沉淀放进同一个工作流。工具不替你做决策,但能让“平时可审计”这件事自动跑起来,而不是audit前两周临时拼数据。
某做注塑模具的制造商,研发110人,年软件支出约240万。前两年从未做过系统盘点,某年被一家CAE原厂audit,30天窗口内拼不出使用记录,补购+罚款合计58万——教训交了一次。
整改动作(按四层走):
一年后另一家厂商audit来了:30天窗口,第一周就交齐——合同、授权、部署、使用记录、整改台账一小时拼齐,还有异常访问的处理留痕。audit结论"no material non-compliance",零补购、零罚款。事后采购负责人算账:那58万学费买来的这套机制,第二年靠砍闲置和调减续费又省回31万——审计前移这件事,省钱和防雷是同一件事。
 技术文档
 推荐好文


 155-2731-8020