有些unity游戏(这里主要针对mono脚本后端,IL2CPP可以不用看了)会对一些程序集进行加密,使用dnSpy打开时,无法解析。
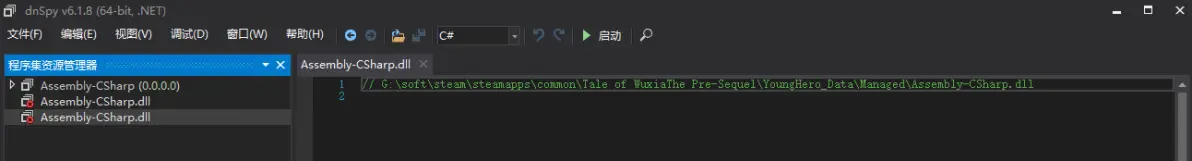
dnspy解析失败
询问D指导,绝大部分情况下,mono.dll文件中肯定包含解密相关的代码(即使实际解密代码不在,mono.dll也一定会调用到解密逻辑),因为在 Mono 运行时准备读取 Assembly-CSharp.dll 等文件时,一定会把加密的数据还原成合法的 .NET 程序集字节流(也就是解密),这样程序才能正常运行。
所以,在Mono 加载程序集的关键内部函数(例如:mono_image_open_from_data_with_name)中,是一定可以抓取到已解密的文件数据的。所以可以使用x64dbg这类调试工具进行调试抓取(x64dbg的名字虽然叫x64,但还是有32位的,为避免混淆,32位的x64dbg,我就使用x32dbg称呼)。
准备工作:
- 首先判断游戏的位数 a. 查看游戏根目录,如果有类似UnityCrashHandler32.exe,UnityCrashHandler64.exe这些文件,那么就能根据这些文件名中的数字进行判断,32是32位,64是64位。 b. 运行游戏,打开任务管理器,在进程或详细信息页面查看。进程页面,32位的程序会在进程名后标注出来,没标的就是64位;详细信息页面,查看平台这一列,如果没显示这一列,在任意列名上右键->选择列->勾选平台。 c. 还有一些比较复杂的方式,例如查看exe文件(或一些dll文件)PE头中的machine字段的值,14C(0x14C)为 x86(32 位),8664(0x8664)为 x64(64 位)
- 运行游戏程序。(我这里以侠客风云传前传举例。它是32位的程序)
- 打开x32dgb,选择最上方菜单栏中的文件->附加(或者直接Alt+A)->选择YoungHero后点击窗口下方附加。
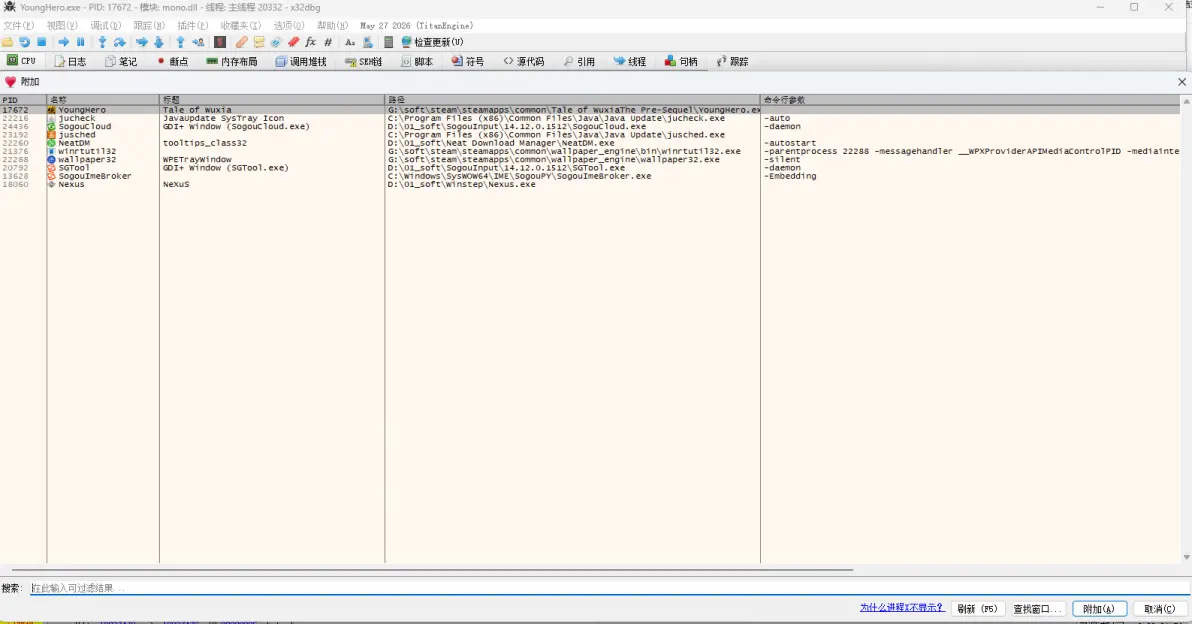
x32dbg附加进程
- 点击上面第三行菜单上的符号,在左边的搜索栏查询指定文件mono.dll,在右边的窗口中找到关键方法(或通过右边的搜索栏搜索),最后双击方法名,即可跳转到对应的汇编代码位置。
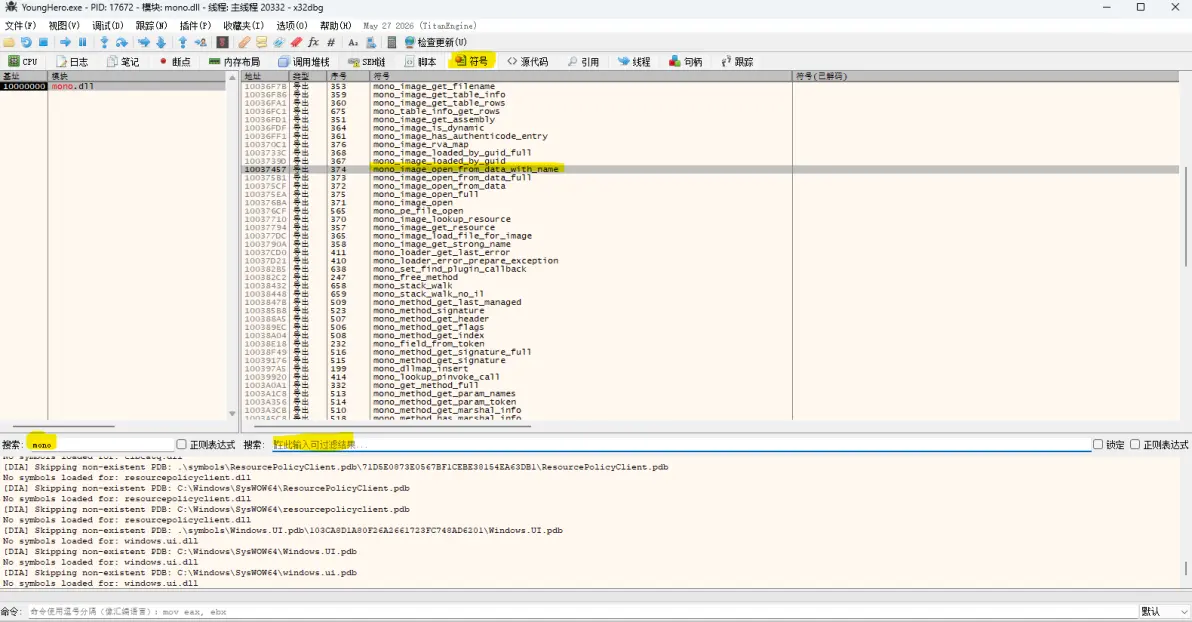
x32dbg查找关键代码位置
解析代码:
- 将汇编代码丢给D指导,发现这段代码的逻辑挺清晰(当然,我看不懂),函数会依次比较文件名是否为以下四个之一: Assembly-CSharp.dll Assembly-CSharp-firstpass.dll Assembly-UnityScript.dll Assembly-UnityScript-firstpass.dll
如果匹配成功,就跳转到 100374AB 执行解密,解密后按顺序执行到100374D3; 如果文件名是 NULL 或者都不匹配,则直接跳转到 100374D3,跳过解密逻辑。
这说明只有特定的游戏脚本 DLL 才会被解密,其他文件保持原样。
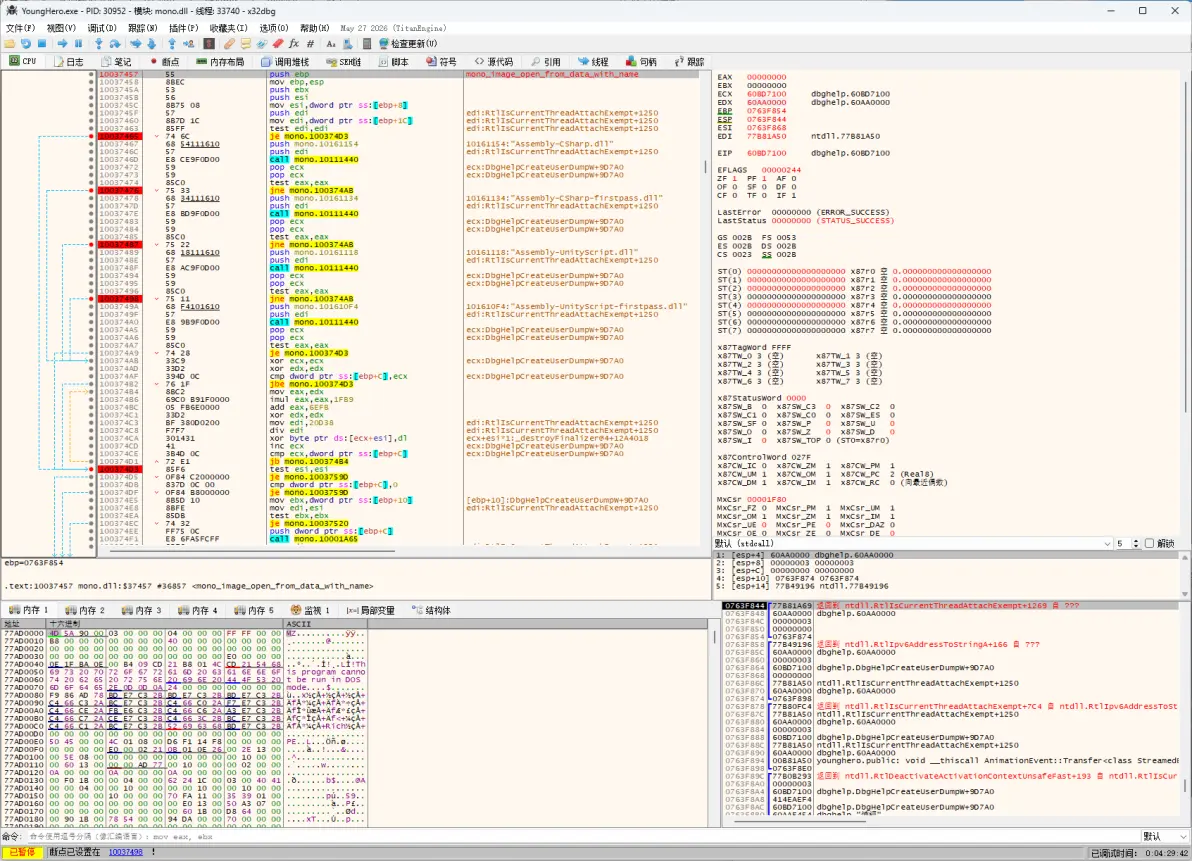
反编译的代码
- 解密代码直接就找到了,所有现在有两种选择,1. 让AI根据这个解密逻辑生成一个解密脚本,运行脚本将加密的文件解密。2. 继续调试,直接从内存中将解密后的数据导出成文件。我这里就选第二种了。
- 从上面知道,无论加密的文件还是未加密的文件,最终都会执行到100374D3,所以在100374D3这个地址,很有可能能获取到未加密的原始数据。所以在100374D3这里打个断点。 (tip1:这里由于我们是先运行的游戏,然后再附加的程序,所以很可能dll文件都已经解密加载完成了,所以要重新运行下,点第二行菜单的重新运行[第二个]或按Ctrl+F2,然后按运行[第四个]或按F9,直到运行到我们自己打的断点处) (tip1.5:你也可以通过文件->打开->选择游戏exe执行文件加载程序,但这种方式一开始是搜不到mono.dll的,你要逐步运行,等待mono.dll加载 ) (tip2:由于通过x32dbg运行的程序无法真正启动,会卡在steamclient.dll模块[也可能是我不会用???],所以尽量避免不打断点一直F9F9F9,否则x32dgb会卡死,需要在任务管理器干掉x32dgb后重启软件。 )
- 解析汇编代码 通过网上的资料可知, mono_image_open_from_data_with_name 有6个参数: - char *data:指向已加载的 DLL/Assembly 二进制数据的指针(内存中的原始字节流) - guint32 data_len:data 指向数据的字节长度 - gboolean need_copy:是否让 Mono 创建并管理该数据的内部副本(非 0 表示复制,0 表示直接引用传入缓冲区) - MonoImageOpenStatus *status:输出参数,返回加载状态(如 MONO_IMAGE_OK、MONO_IMAGE_IMAGE_INVALID 等) - gboolean refonly:是否仅创建引用而不完整加载元数据(用于快速检查或延迟加载) - const char *name:可选的逻辑名称(如 "Assembly-CSharp.dll"),用于调试或内部标识,可为 NULL (如果能看懂汇编,也能看出它有6个参数,只要你看到了 push ebp / mov ebp, esp,后面再出现类似 [ebp+8],那[ebp+8]就是函数的第 1 个参数。几乎所有由 C/C++ 编译器生成的函数(非优化、非 FPO)都遵循这一规律。然后绝大部分情况【只要参数都是4字节大小】每增加 4 字节偏移就是下一个参数。因此在代码中我们可以找到对以下偏移的访问: [ebp+8] → 赋给 esi(数据缓冲区指针) [ebp+C] → 多次用于比较大小(cmp dword ptr ss:[ebp+C], ecx) [ebp+10] → 赋给 ebx [ebp+14] → 作为状态输出指针(mov dword ptr ds:[eax], 1 等) [ebp+18] → 取一个标志字节(mov al, byte ptr ss:[ebp+18]) [ebp+1C] → DLL 文件名(赋给 edi)
从 [ebp+8] 开始,连续访问了 6 个双字(4 字节)偏移量,没有看到 [ebp+20] 或更高的访问,因此可以断定该函数接收 6 个参数,且它们按顺序排列在栈上。)
- 从上面我们就知道了[ebp+8]就是解密后的文件数据了(它被赋值给了ESI寄存器),然后我们只需要再获取到文件大小,就能根据esi指向的地址+文件大小得到文件结束时的地址,选择这两个地址之间的内存数据,就能导出成文件了。
- 当执行到 100374D3 这个断点处,它有两种情况: 如果程序执行了解密循环,此时循环刚结束,ECX 正好等于 [ebp+C](文件大小),ESI 仍指向已解密的缓冲区。 如果程序跳过了解密(文件名不符或大小为 0),ECX 可能为 0 或未定义,但通常我们只关心已解密的情况,这种情况我们直接F9,直到找到刚执行解密的文件。
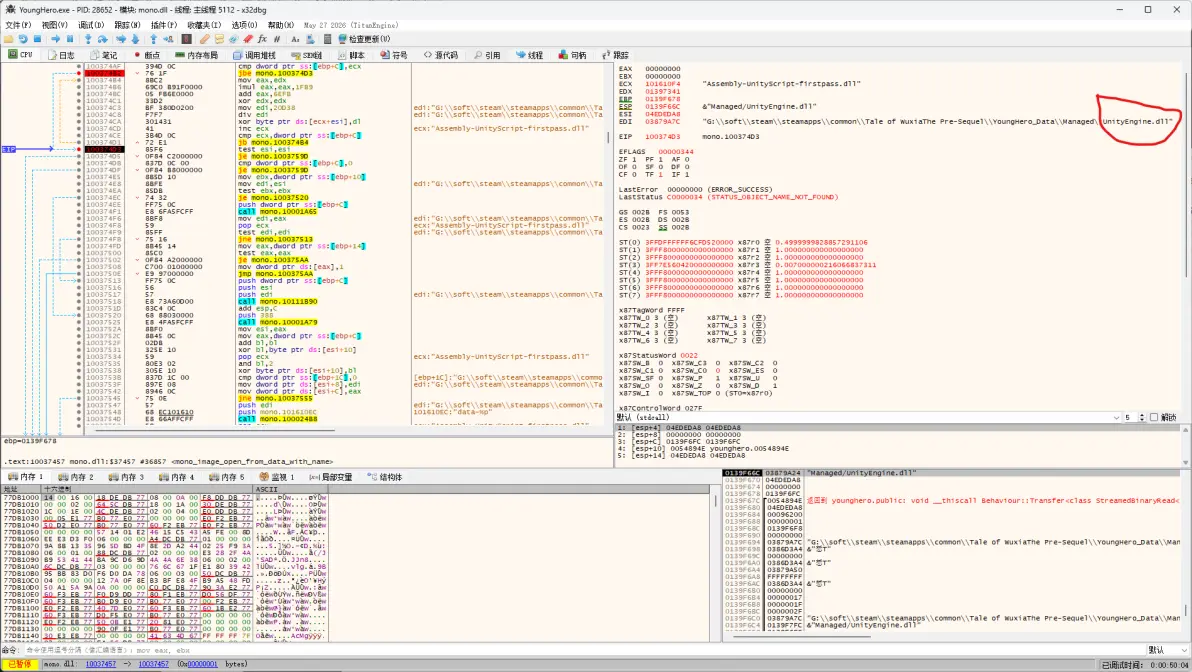
此时就是未进入解密流程的普通文件的情况,直接跳过
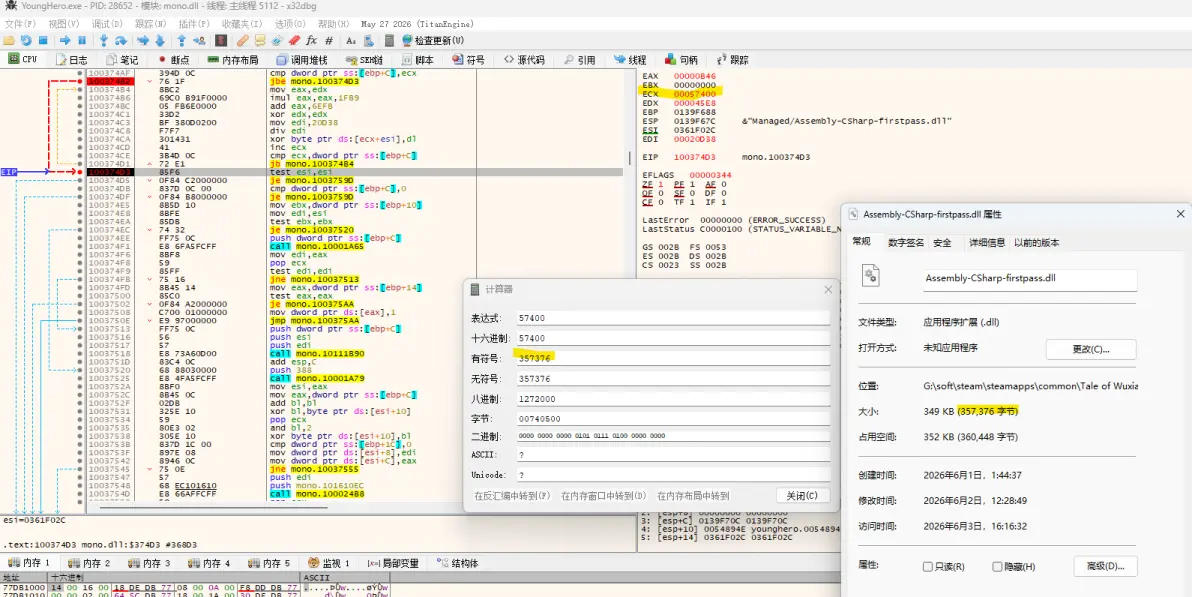
当找到加密文件后,取出ECX的值验证下(只有此案例才能通过这种方式校验,因为它使用的加密方式没有改变文件大小)
导出文件:
- 下面介绍两种导出文件的方法 a. 手动选择 右键ESI->在内存窗口中转到,按住shift, 滚动鼠标滚轮,直到找到文件结束的地址(ESI+ECX-1),然后点击鼠标左键选择这个地址,再右键选择二进制编辑,再选择保存到文件;
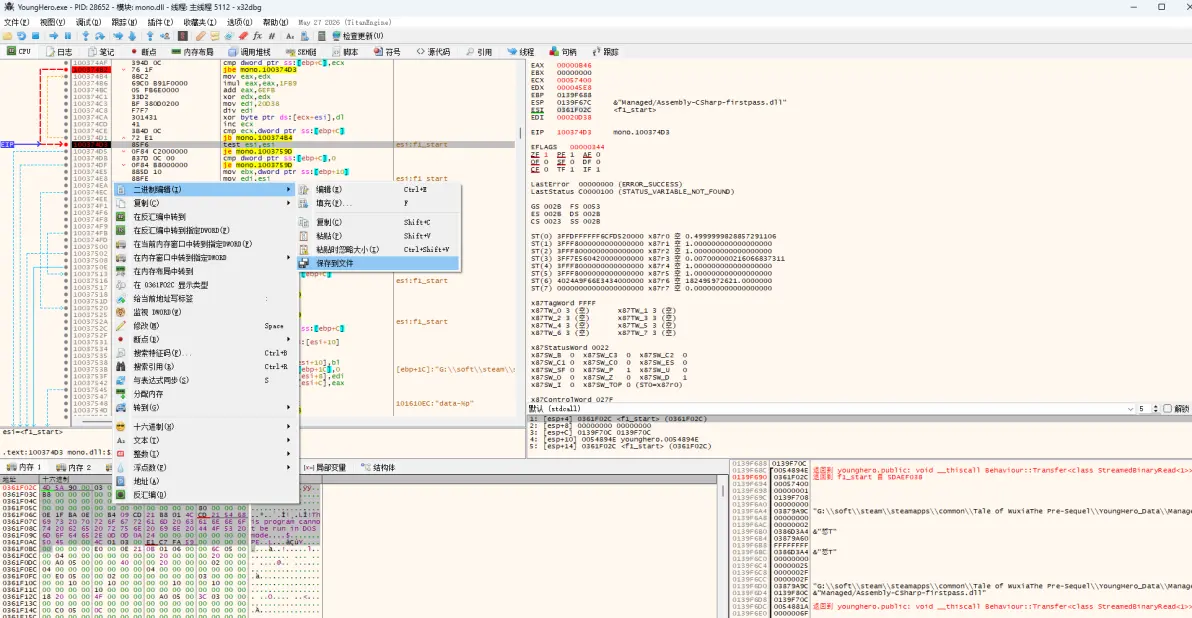
手动保存
b. 命令保存(推荐)
在窗口下方的命令栏,输入以下命令
代码块
savedata filePath, start_address, size
// filePath换成你想要保存的文件全路径,
// start_address换成你想要导出的文件在内存中的开始地址,size换成你自己的文件大小
// 例如下面的命令
savedata "C:\a.dll", 0x361F02C, 0x57400
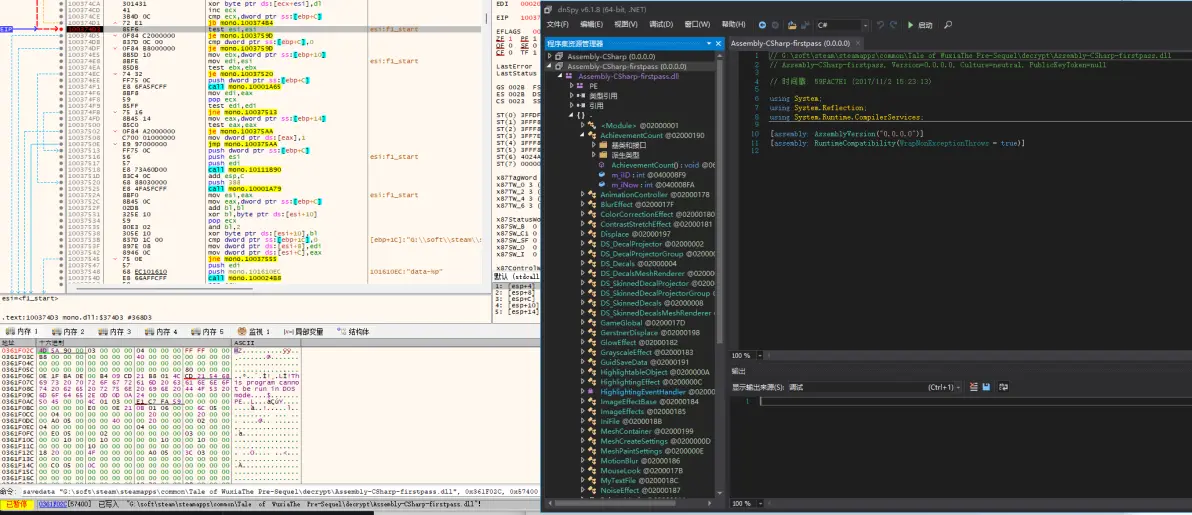 命令保存,顺便使用dnSpy验证下
使用到的工具和版本信息:
dnSpy: v6.1.8
x64dbg: May 27 2026
免责声明:本文系网络转载或改编,未找到原创作者,版权归原作者所有。如涉及版权,请联系删


 技术文档
 推荐好文



 155-2731-8020




