软件

产品


2026年以来,全球范围内已有超27万台OpenClaw类智能体实例直接暴露在公网,超80个相关高危漏洞被公开披露,因开源AI智能体违规部署、权限失控引发的系统劫持、数据泄露事件频发,高权限自动化智能体的安全风险已成为AI规模化应用进程中最核心的安全挑战。
2026年3月31日,全国信息安全标准化技术委员会(TC260)秘书处正式发布《网络安全标准实践指南——OpenClaw类智能体部署使用安全指引(征求意见稿)》,为该类智能体的安全部署与合规使用划定了标准化防护框架,本文所有安全防护解读、技术实践要求与企业落地建议,均严格围绕该征求意见稿中的安全指引与技术规范展开。
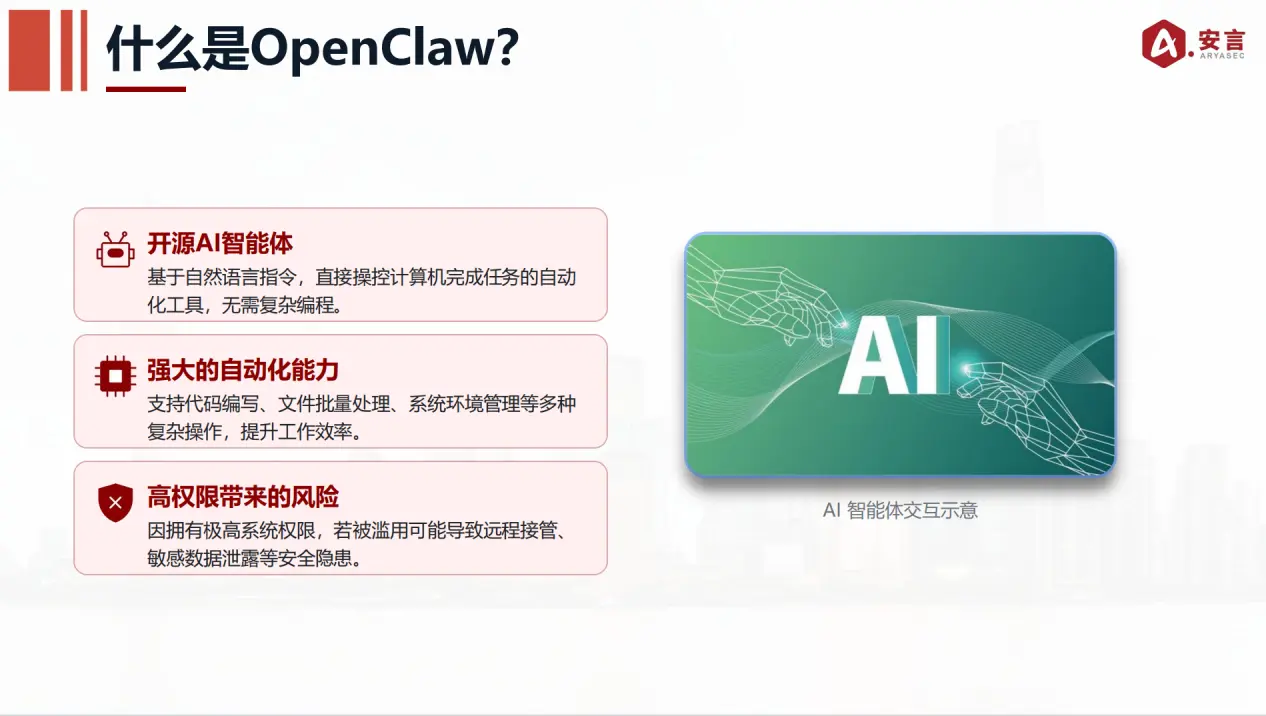
开源AI智能体,是可通过自然语言指令直接操控计算机完成复杂任务的自动化工具,无需复杂编程,即可实现代码编写、文件批量处理、系统环境管理等高频操作,大幅提升办公与研发效率。但与此同时,其天然的高系统权限属性,也使其成为网络攻击的全新高价值目标,高权限运行模式一旦被滥用,将直接引发主机远程接管、敏感数据泄露等严重安全事件。
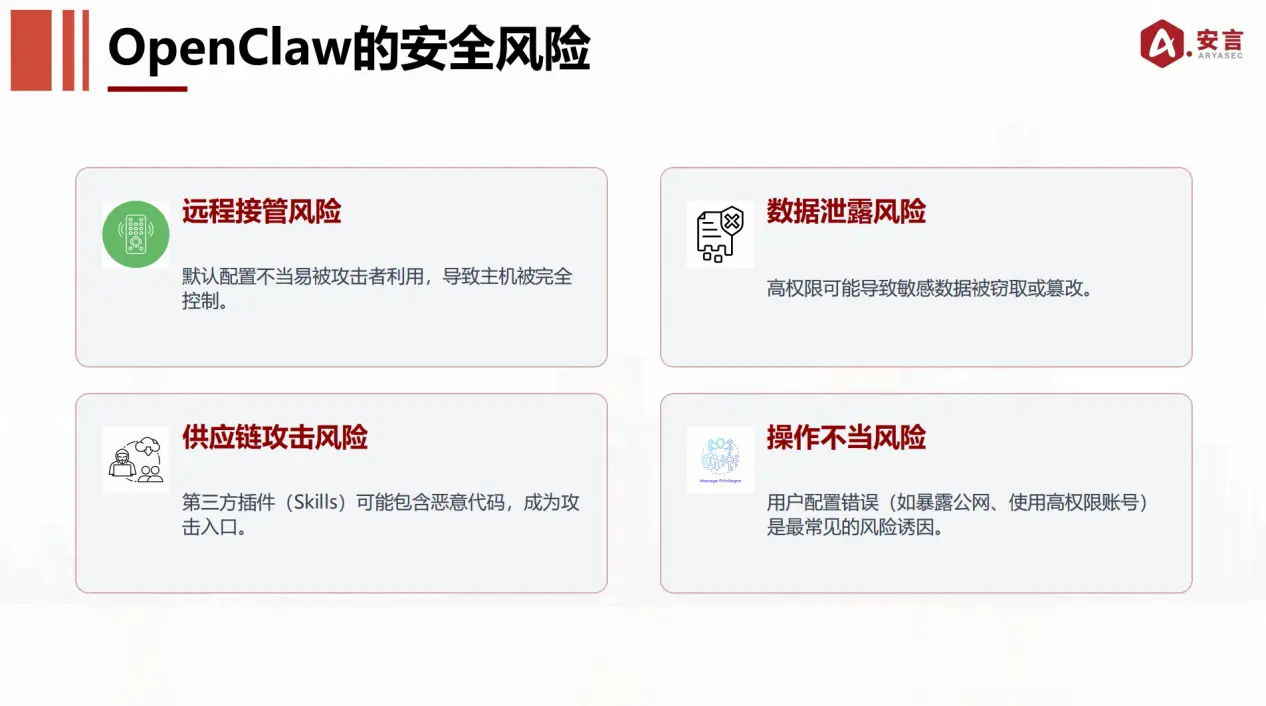
OpenClaw类智能体的核心安全风险集中在四大维度:
1、默认配置不当,极易被攻击者利用,导致主机被完全远程接管;
2、高权限运行模式,存在敏感数据被窃取、篡改的全量泄露隐患;
3、第三方插件(Skills)极易被植入恶意代码,成为供应链攻击的核心入口;
4、用户将端口暴露至公网、使用高权限账号运行等配置错误,是触发安全事件最普遍的核心诱因。
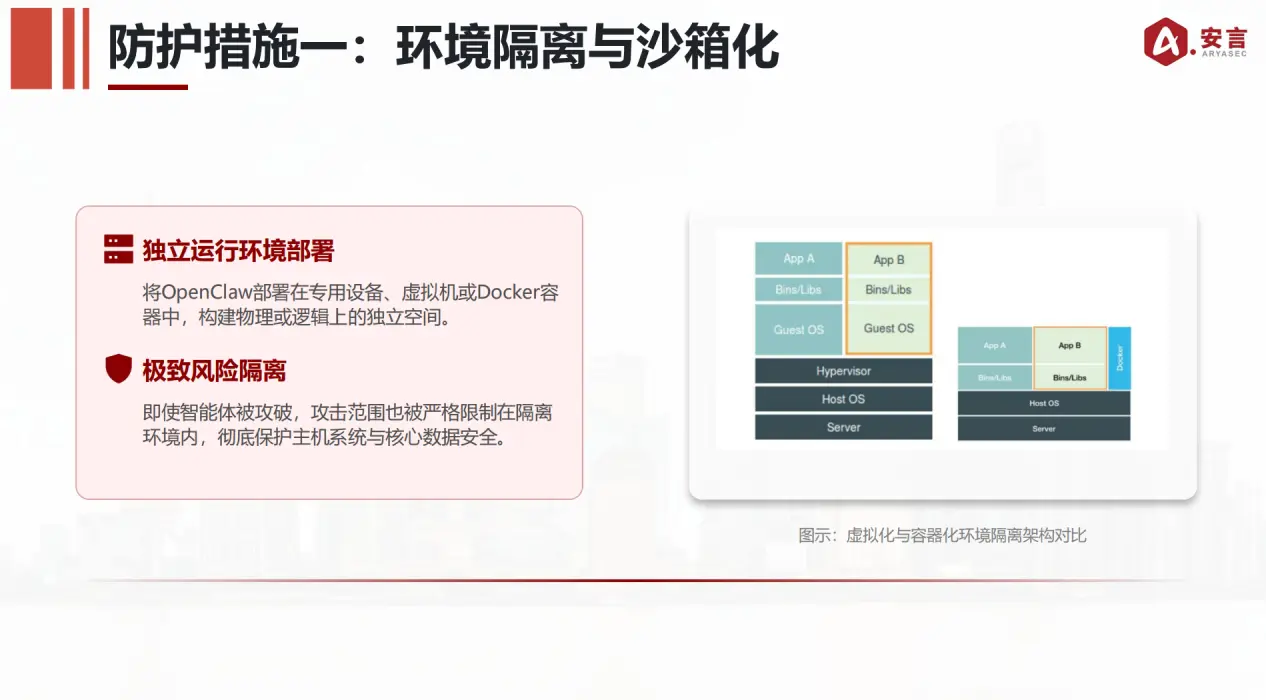
环境隔离与沙箱化,是抵御智能体被攻破后风险扩散的第一道核心防线。部署层面,需将智能体运行在专用设备、虚拟机或Docker容器中,构建物理或逻辑层面的独立运行空间;即便智能体被恶意控制,攻击范围也会被严格限制在隔离环境内,无法触及主机系统与核心数据,从架构层面阻断攻击横向渗透的路径。
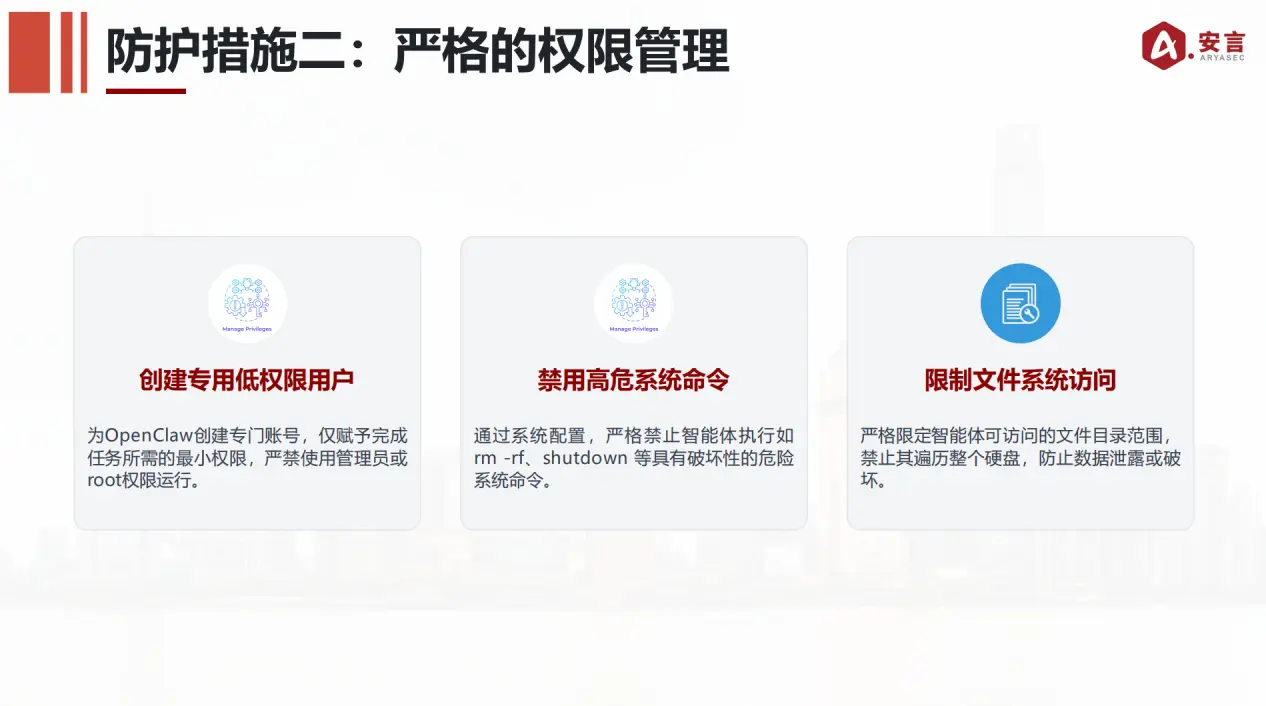
严格的权限管理以最小权限为原则,从账号层面筑牢安全基线。需为OpenClaw创建专用的低权限运行账号,仅赋予其完成既定任务所需的最小权限,严禁使用管理员或root权限运行;需通过系统配置禁用rm-rf、shutdown等具有破坏性的高危系统命令;同时严格限定智能体可访问的文件目录范围,禁止其遍历整个硬盘,从根源上防范数据泄露与系统破坏风险。
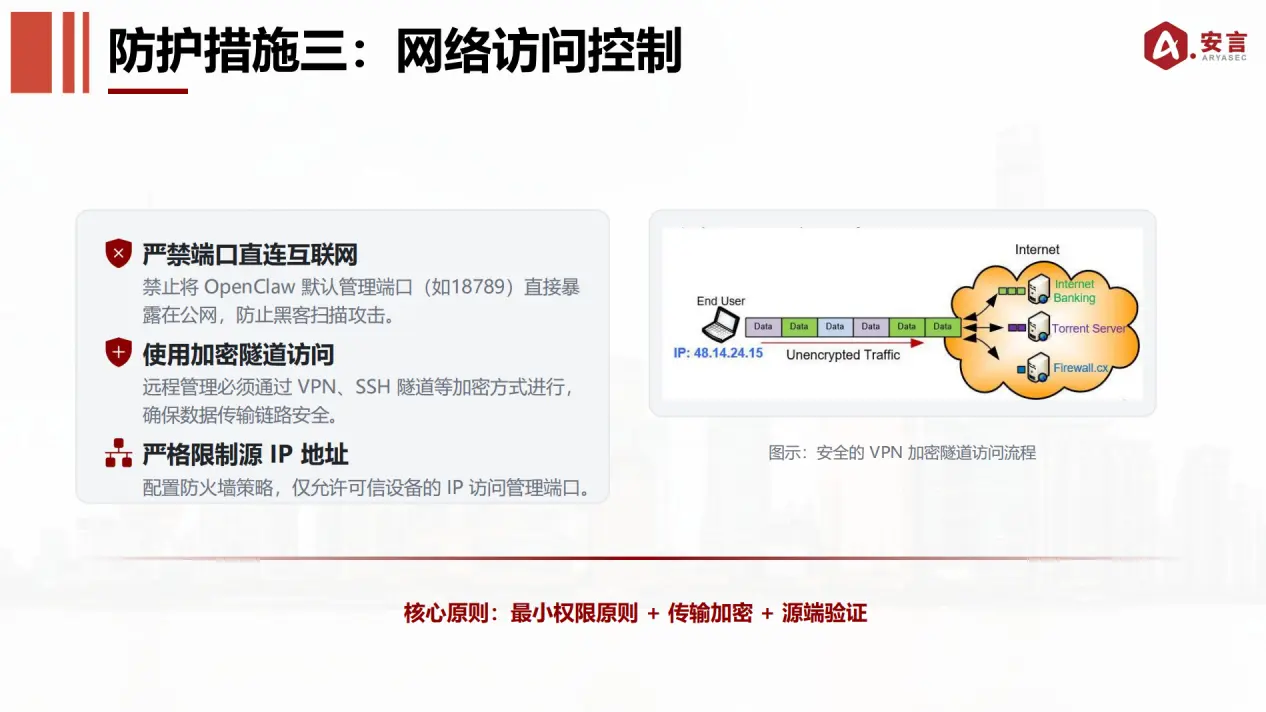
网络层防护需围绕最小权限、传输加密与源端验证三大核心原则,构建全链路管控体系。严禁将智能体默认管理端口直接暴露在公网,从根源上杜绝黑客全网扫描攻击的可能性;远程管理操作必须通过VPN、SSH隧道等加密方式完成,保障管理指令与数据传输的链路安全;同时需配置精细化防火墙策略,仅允许可信设备的IP地址访问管理端口,实现访问源的严格可控。
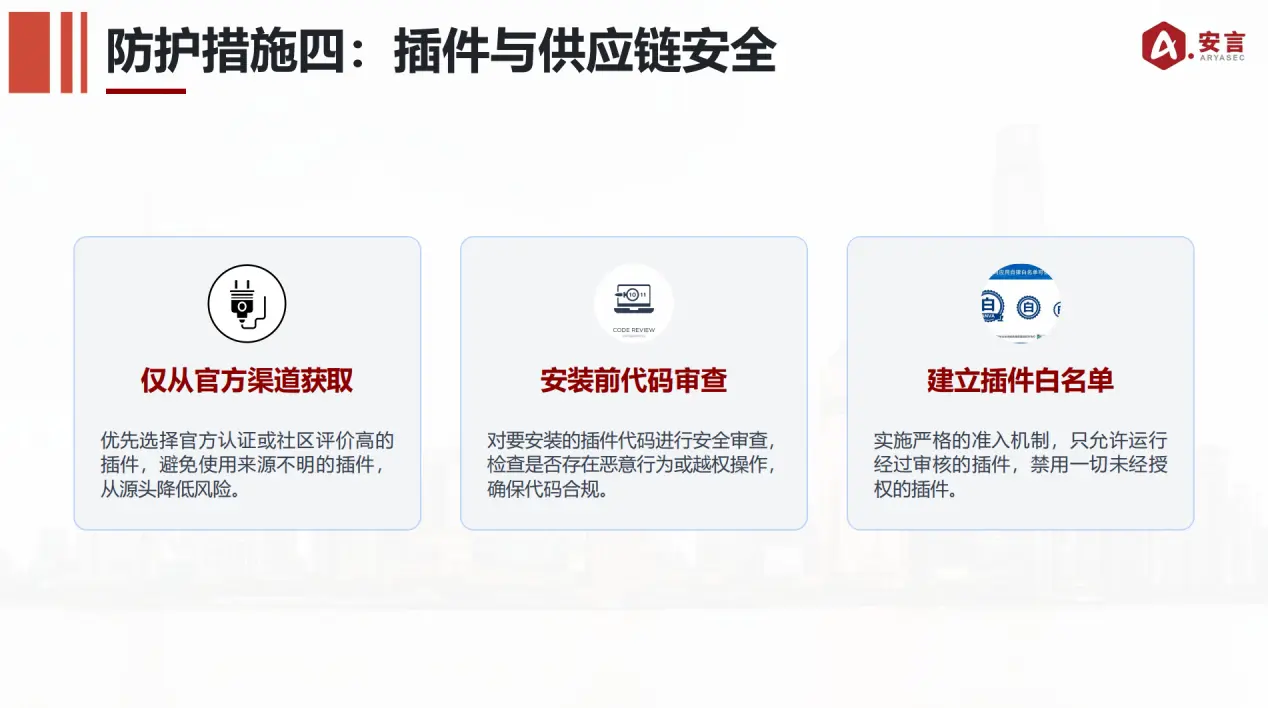
插件与供应链安全,需构建全流程准入管控体系,从源头降低第三方组件带来的攻击风险。插件获取应优先选择官方认证或社区口碑良好的正规版本,坚决杜绝使用来源不明的第三方插件;安装前需对插件代码开展全面安全审查,重点排查是否存在恶意行为或越权操作,确保代码合规安全;同时实施严格的插件白名单准入机制,仅允许运行经过审核验证的插件,禁用所有未经授权的插件运行权限。
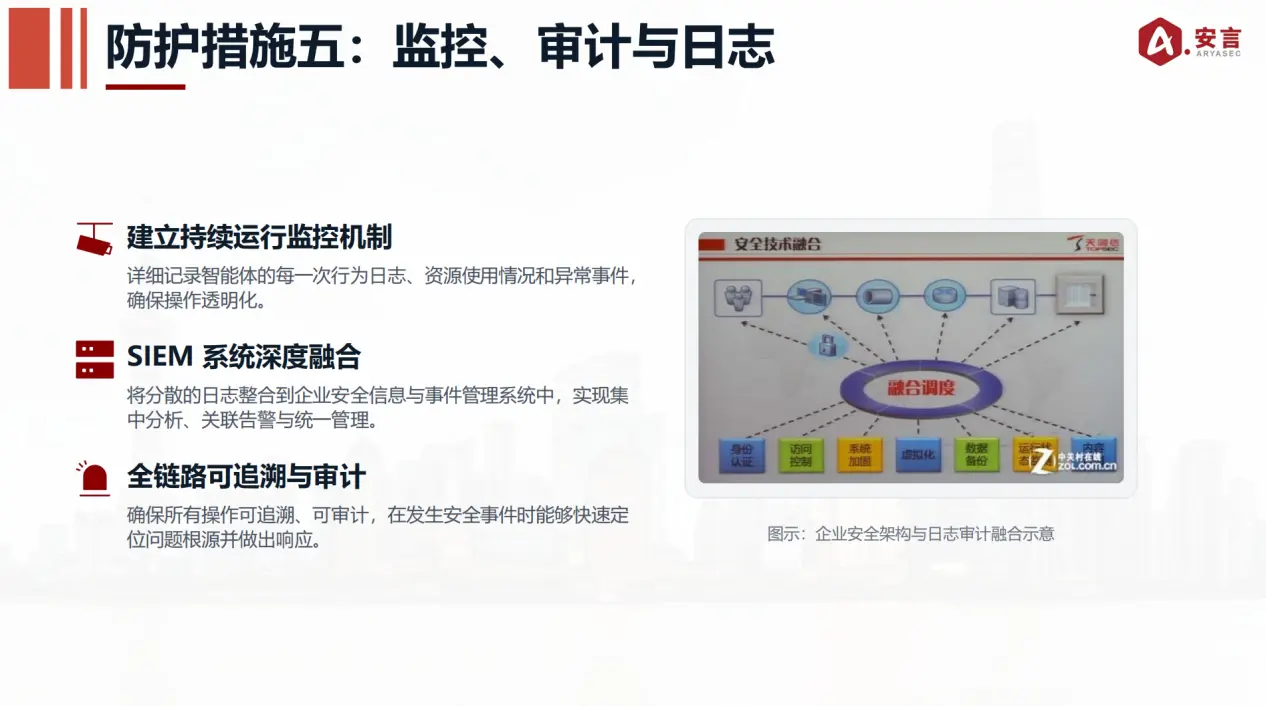
全链路行为监控与可追溯审计,是实现风险早发现、早处置的核心支撑。企业需建立智能体持续运行监控机制,详细记录其每一次行为操作、资源使用情况与异常事件,实现全操作流程透明化;需将分散的运行日志整合至企业安全信息与事件管理系统,完成集中分析、关联告警与统一管理,确保所有操作全程可追溯、可审计,在安全事件发生时可快速定位问题根源,完成应急响应与溯源处置。
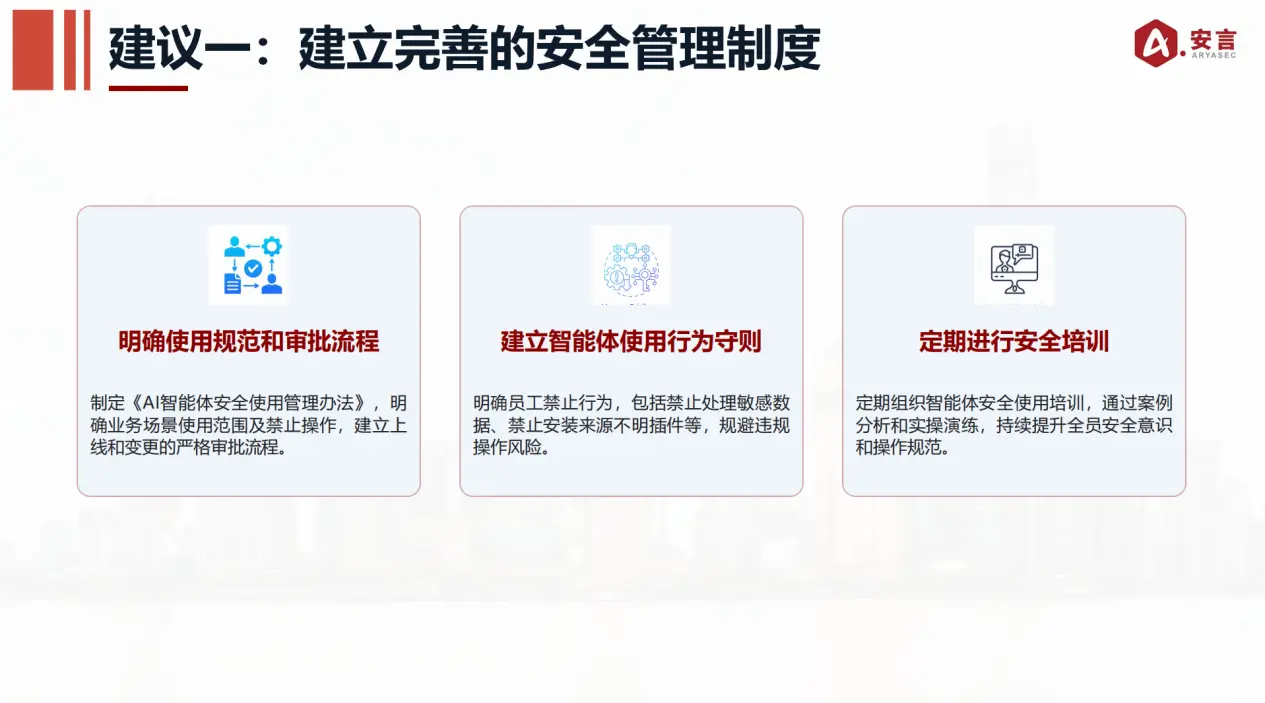
企业层面,需建立完善的智能体安全管理制度体系,形成标准化管理闭环。需制定《AI智能体安全使用管理办法》,明确各业务场景的使用范围与禁止操作清单,建立智能体上线与变更的严格审批流程;同步制定智能体使用行为守则,明确员工不得处理敏感数据、不得安装来源不明第三方插件等红线要求,规避违规操作带来的内生风险;定期组织全员智能体安全使用培训,通过真实案例分析与实操演练,持续提升全员安全意识与规范操作能力。
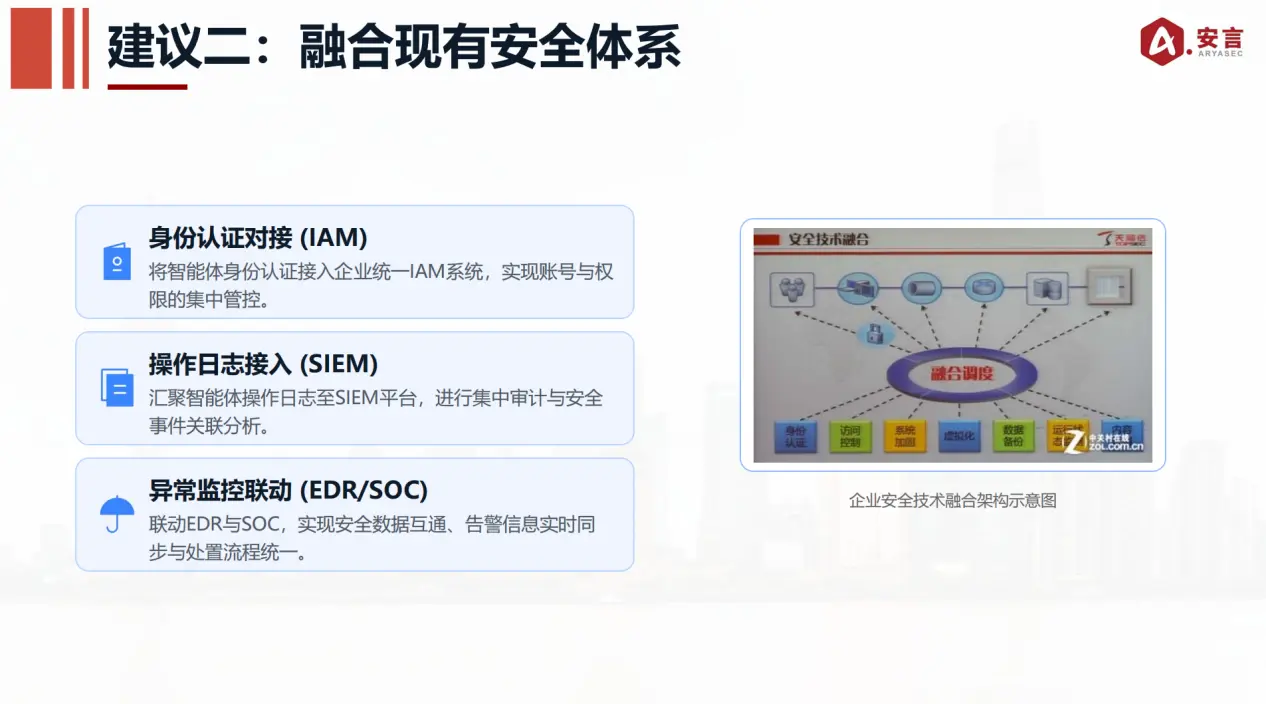
智能体安全防护需深度融合企业现有安全体系,实现安全能力的统一调度与集中管控。需将智能体身份认证接入企业统一身份认证(IAM)系统,实现账号与权限的集中管控;将智能体全量操作日志接入企业安全信息与事件管理(SIEM)平台,开展集中审计与安全事件关联分析;联动终端检测与响应(EDR)、安全运营中心(SOC)系统,实现安全数据互通、告警信息实时同步与处置流程统一,形成全维度的安全防护合力。
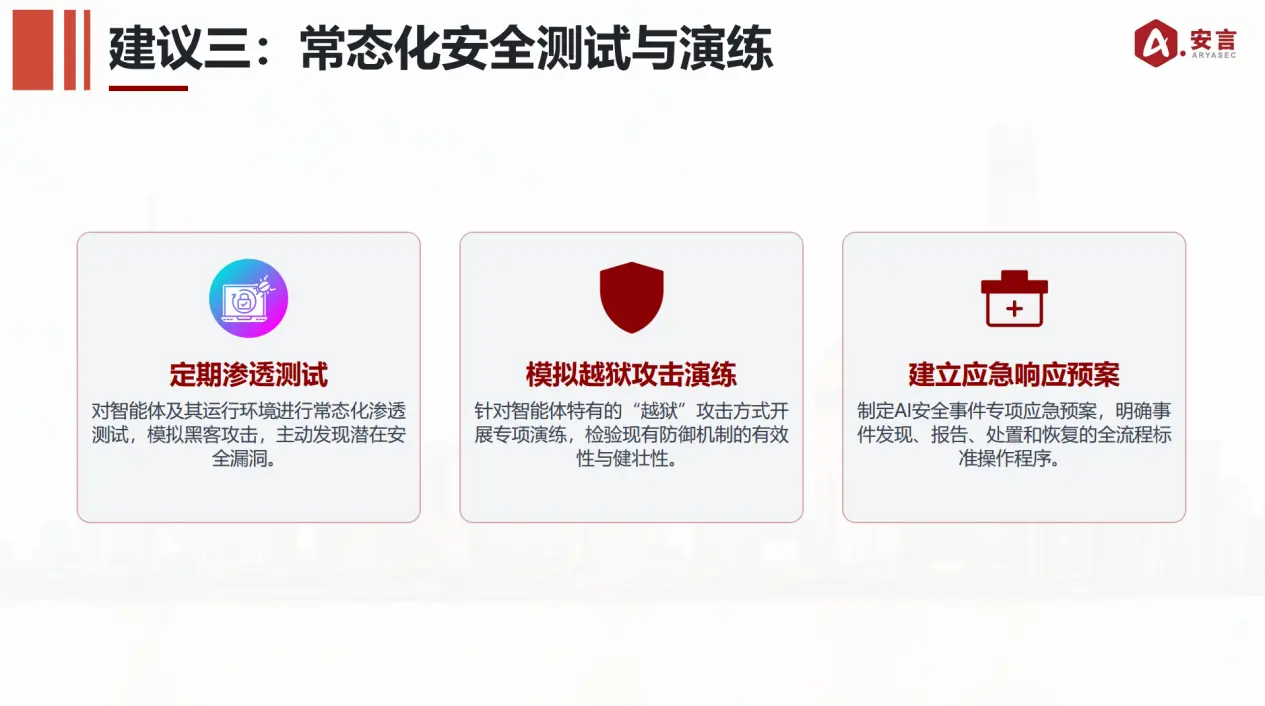
企业需针对智能体运行环境,开展常态化安全测试与攻防演练,持续验证防御体系的有效性。定期对智能体及其运行环境开展渗透测试,模拟黑客攻击路径主动挖掘潜在安全漏洞;针对智能体特有的“越狱”攻击方式开展专项演练,检验现有防御机制的有效性与健壮性;同时制定AI安全事件专项应急预案,明确事件发现、报告、处置与恢复全流程的标准操作程序,形成闭环的应急响应能力。
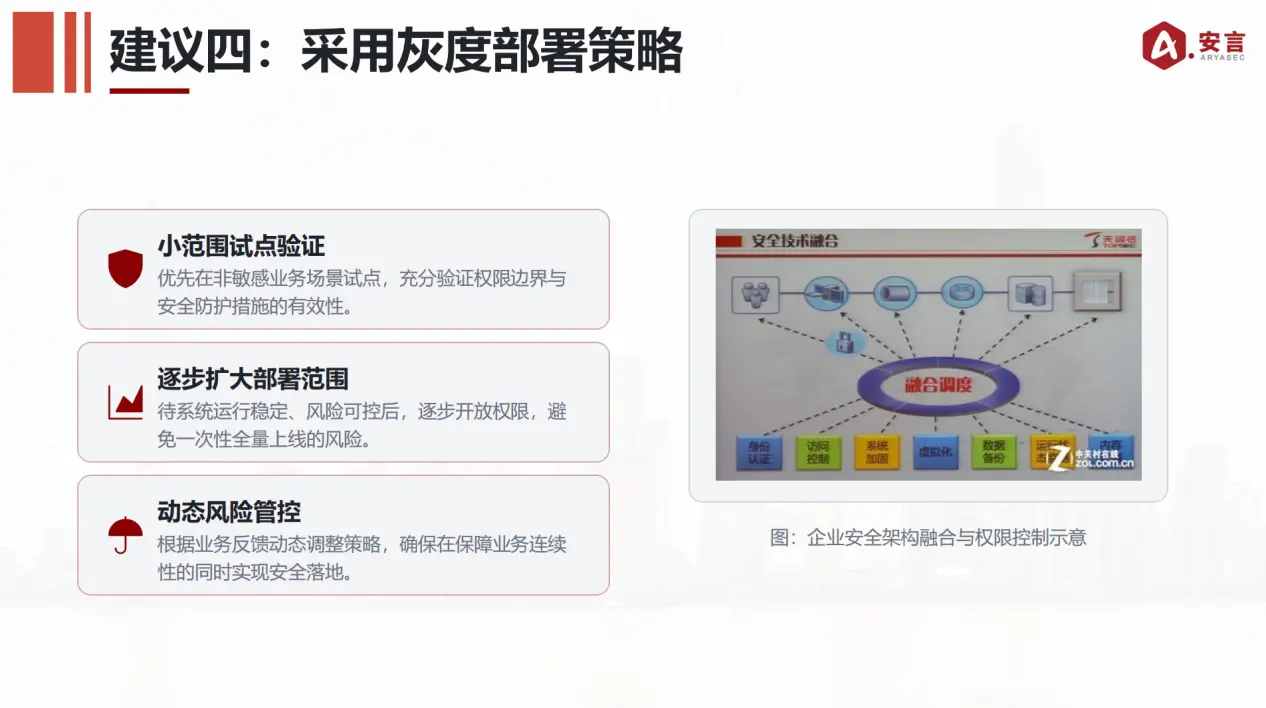
智能体规模化部署需采用灰度发布策略,实现风险可控的平稳落地。优先在非敏感业务场景开展小范围试点验证,充分校验权限边界与安全防护措施的有效性;待系统运行稳定、风险可控后,再逐步扩大部署范围、开放对应权限,坚决杜绝一次性全量上线带来的风险集中爆发;同时根据业务运行反馈动态调整安全管控策略,在保障业务连续性的同时,实现动态化风险管控。
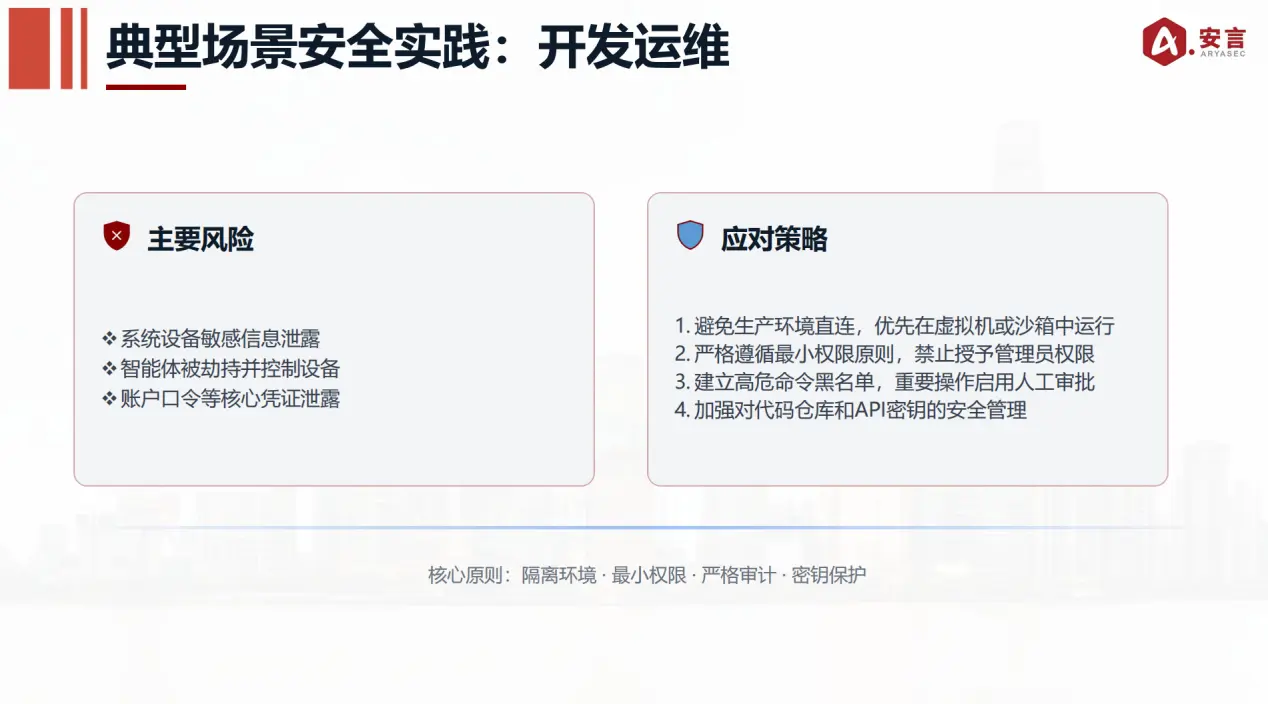
开发运维场景,需针对性构建专项安全防护体系,重点防范核心风险。该场景的风险集中在三大维度:系统设备敏感信息泄露、智能体被劫持并控制设备、账户口令等核心凭证泄露。对应的应对策略包括:避免生产环境直连,优先在虚拟机或沙箱中运行智能体;严格遵循最小权限原则,禁止授予管理员权限;建立高危命令黑名单,重要操作启用人工审批;同时加强对代码仓库和API密钥的全生命周期安全管理,遵循隔离环境、最小权限、严格审计、密钥保护四大原则。
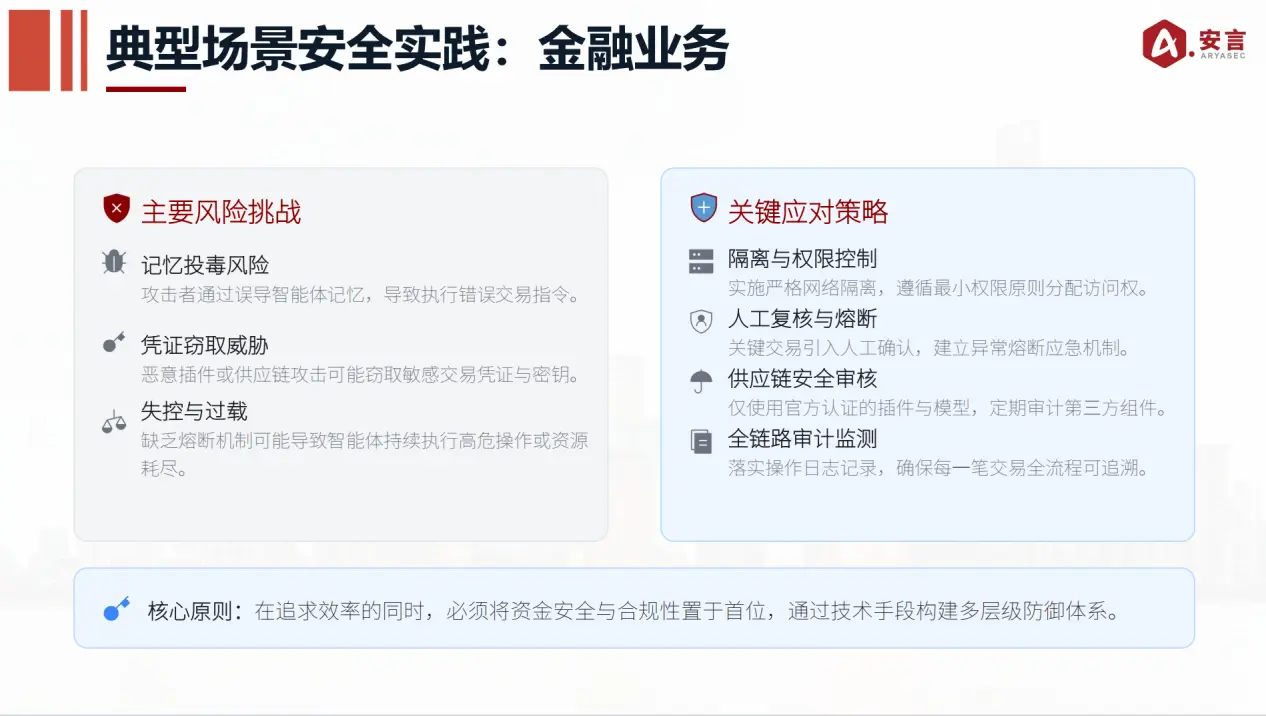
金融业务场景,需将资金安全与合规性置于首位,构建多层级防御体系。该场景面临的核心风险挑战包括三类:
1、记忆投毒风险,攻击者可通过误导智能体记忆,使其执行错误交易指令;
2、凭证窃取威胁,恶意插件或供应链攻击可能窃取敏感交易凭证与密钥;
3、失控与过载风险,缺乏熔断机制可能导致智能体持续执行高危操作或耗尽系统资源。
对应的关键应对策略包括:实施严格网络隔离,遵循最小权限原则分配访问权限;关键交易引入人工确认环节,建立异常熔断应急机制;仅使用官方认证的插件与模型,定期开展第三方组件安全审计;落实全链路操作日志记录,确保每一笔交易全流程可追溯。
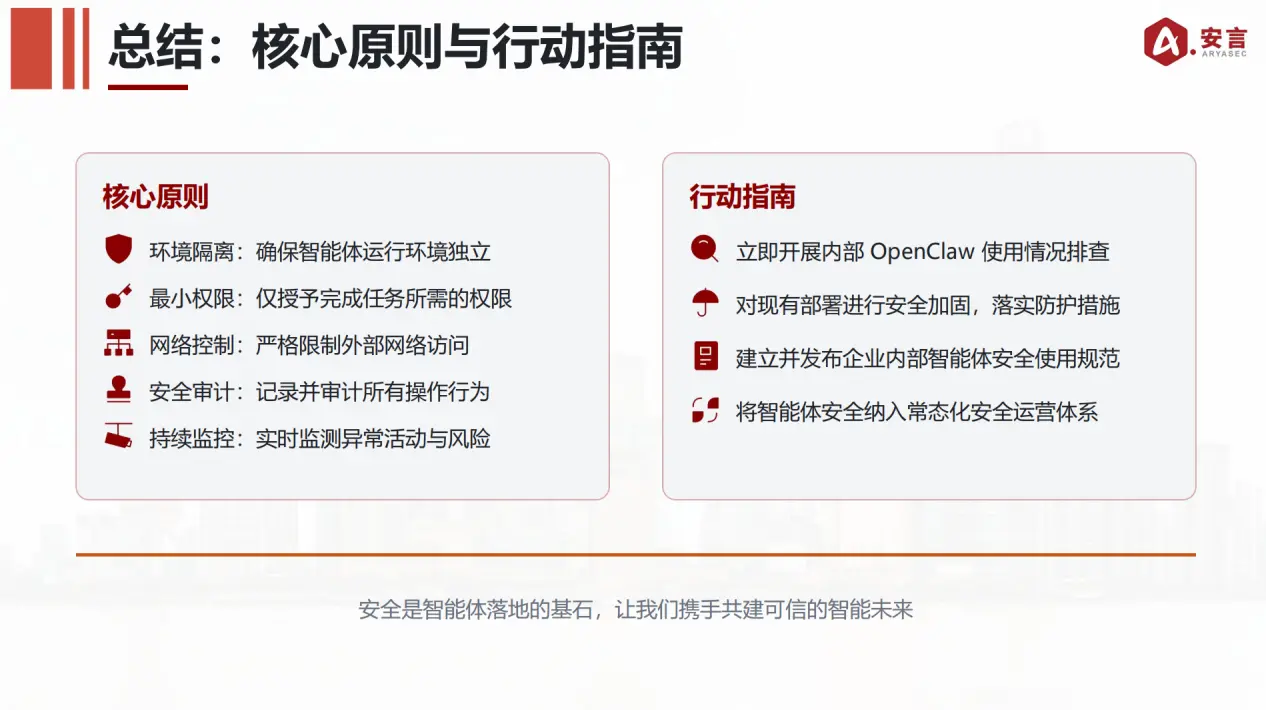
AI智能体的安全防护,核心遵循五大基本原则:运行环境独立隔离、操作权限最小化授予、外部网络访问严格管控、全操作行为安全审计、异常活动实时持续监控。对应的核心行动指南包括:立即开展内部OpenClaw使用情况的全面排查,对现有部署完成全维度安全加固,落地全流程防护措施;同步发布企业内部智能体安全使用规范,将智能体安全纳入常态化安全运营体系,以安全为基石,筑牢AI智能体规模化落地的可信防线。
相关安全实践与防护体系建设,可由专注网络信息风险领域的专业服务机构提供全流程支撑,覆盖合规遵循、风险管理、规划设计、意识能力建设与安全运营全维度,为企业OpenClaw类智能体的安全落地提供全周期专业保障。
免责声明:本文系网络转载或改编,未找到原创作者,版权归原作者所有。如涉及版权,请联系删
 技术文档
 推荐好文


 155-2731-8020